Proteção de dados, leis e regulamentos pelo mundo.
O assunto Proteção de Dados Pessoais e suas leis e regulamentos, é um tema de relevância mundial para preservação dos direitos e liberdades individuais.
Hoje, segundo dados da Conferência das Nações Unidas sobre Comércio e Desenvolvimento (UNCTAD) 67% dos países do mundo possuem leis relativas à proteção de dados e privacidade e outros 10% estão trabalhando em suas propostas de leis.


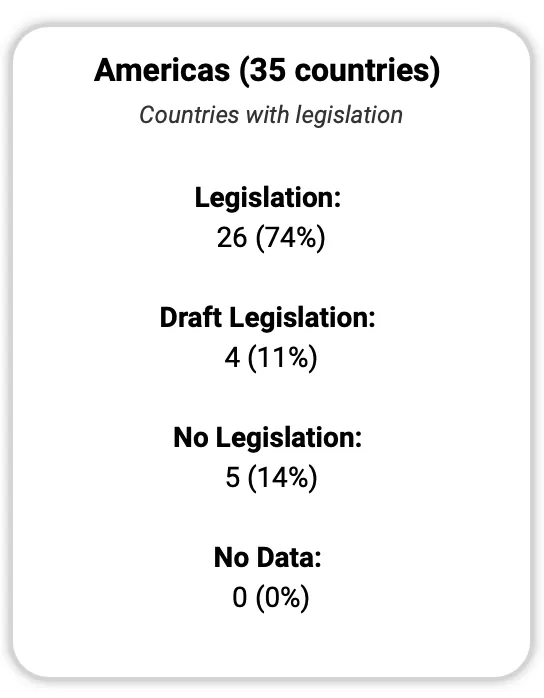
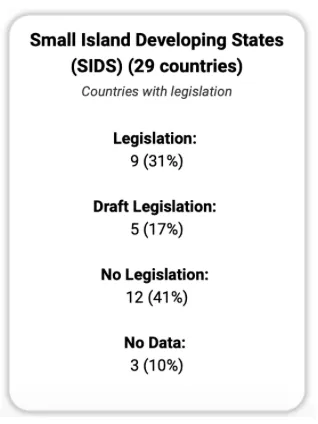
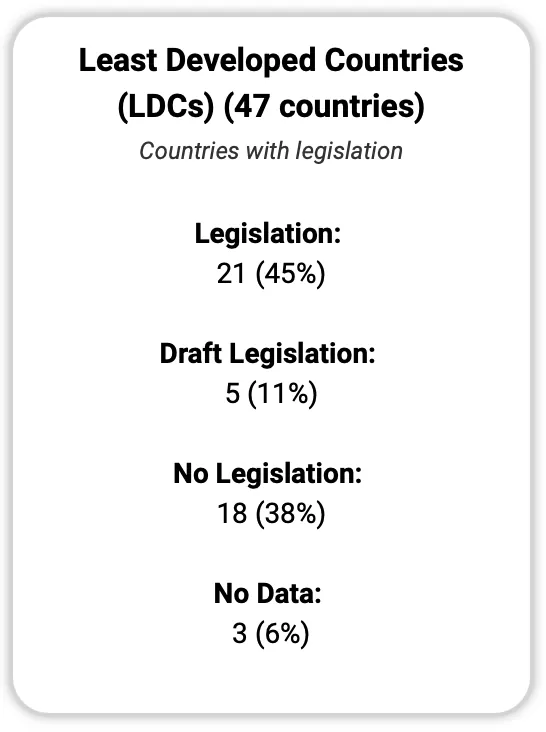
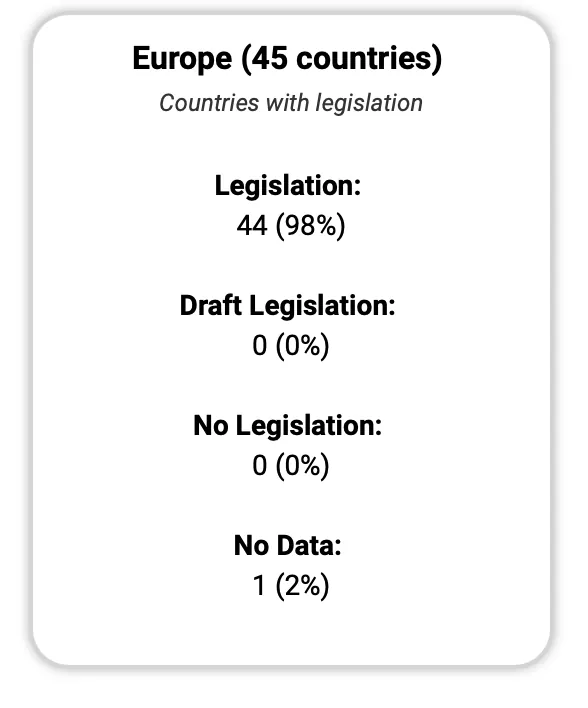
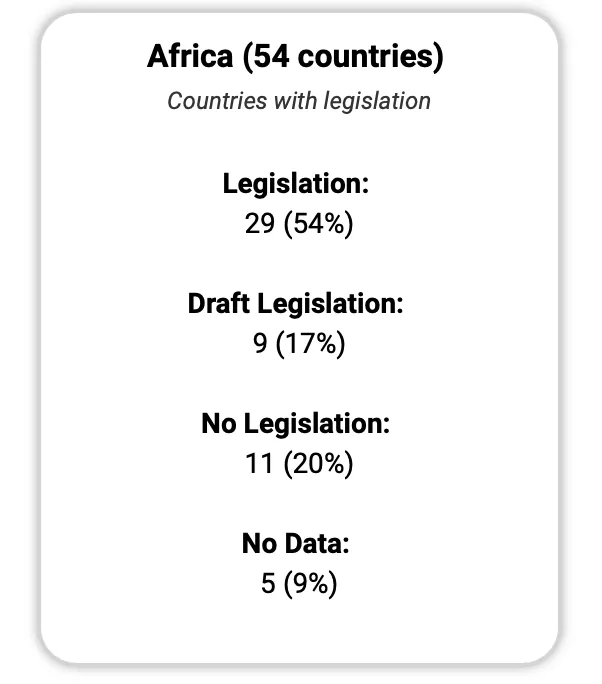
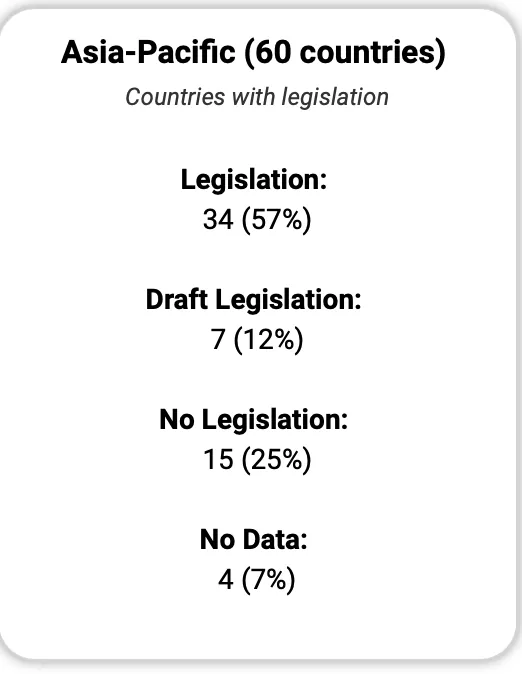
Conforme podemos notar nas estatísticas e infográficos acima, uma grande maioria (67%) dos países do mundo possuem leis relativas à proteção de dados pessoais e 10% já têm iniciativas de leis e regulamentos em desenvolvimento.
A Europa lidera com 98% dos países com legislação em vigor, principalmente por conta da adoção do GDPR, detalhado abaixo.
Logo em seguida vêm as Américas com 74% dos países e em terceiro lugar, a Ásia - Pacífico com 57% dos países com legislação apropriada.
Com porcentagens em torno de 50% ou abaixo, vem os países menos desenvolvidos e consequentemente com mais problemas econômicos, o que pode ser uma das razões para não adoção de leis para proteção de dados pessoais.
Abaixo mais detalhes sobre algumas leis e regulamentos, a saber:
- União Europeia(UE) / Espaço Economico Europeu (EEE)
-
Possui uma legislação que regula os países da Comunidade Européia (Member States) e é a legislação mais compreensiva e completa de Proteção de Dados, o GDPR (General Data Protection Regulation), publicado em 27 de abril de 2016 e vigorado em maio de 2018, que inspirou várias leis e regulamentos em outros países, incluindo a LGPD no Brasil.
-
Controladores e operadores, mesmo que não localizados na UE, mas que tratam dados de titulares localizados na UE/EEE, devem cumprir este regulamento.
-
Alguns orgãos reguladores:
- Portugal: CNPD - Comissão Nacional de Proteção de Dados
- França: CNIL - Commission Nationale de l'Informatique et des Libertés
- Espanha: AEPD - Agencia Española de Protección de Datos
- Bélgica: APD - Autorité de protection des données
- Estados Unidos da América
- Não possui uma legislação federal aplicável para todos os estados, e sim leis publicadas ou ainda em desenvolvimento em diversos estados. Dentre elas, podemos destacar:
2.1. CCPA - Califórnia Consumer Privacy Act publicado em junho de 2019 e efetivado em primeiro de janeiro de 2020, foi modelado a partir da GDPR Européia e é um capítulo dentro do Código Civil da Califórnia (CIV) e é uma das mais compreensivas leis de privacidade dos Estados Unidos. Apesar de ser a primeira e mais compreensiva regulamentação de proteção de dados dos Estados Unidos, pode-se perceber que ainda não pode ser comparada ao Regulamento Geral de Proteção de Dados da União Européia (vide "Quadro comparativo - Temas abordados" no fim deste artigo).
- Para complementar o CCPA, está em desenvolvimento o CPRA - California Privacy Rights Act - que começa a ser efetivo em janeiro de 2023; dentre outros temas, estabelece um orgão regulador, a California Privacy Protection Agency (principal executora e supervisora dos Atos de Privacidade de Dados CCPA/CPRA) e que também inclui o conceito de Dados Sensíveis;
2.2. CDPA - Virginia Consumer Data Protection Act, aprovado em março de 2021 e se torna efetivo somente em janeiro de 2023.
- Orgão regulador: Virginia Attorney General;
2.3. CPA - Colorado; Act for Additional Protection of Data relating to personal privacy, aprovado em julho de 2021, começa a ser efetivo somente em julho de 2023. Semelhante ao CCPA.
- Orgão regulador: Procurador Geral.
- Colômbia
- Possui legislação federal desde 2012, a Ley 1.581/12 de Protección de Datos Personales, marco geral da Proteção de Dados na Colômbia.
- Regulamentada parcialmente pelo Decreto 1.377/13 para implementação e cumprimento da Ley 1.581/12.
- Além desta lei, existe um conjunto de leis e decretos que complementam o tema de dados pessoais, destacando-se a Ley 1.266/08, onde são estabelecidas as disposições gerais do Habeas Data e que regulamenta o tratamento das informações contidas no Bancos de Dados pessoais das organizações, especialmente os dados financeiros, de crédito e comerciais.
- Orgão regulador: Superintendencia de Industria y Comercio (SIC).
- Brasil
- Possui uma legislação federal desde Agosto de 2018, a lei 1.379/18 - Lei Geral de Proteção de Dados (LGPD).
- Inspirada no GDPR é mais simples e menos compreensiva do que o regulamento europeu.
- Orgão regulador: Autoridade Nacional de Proteção de Dados (ANPD), integrante da Presidência da República.
Quadro comparativo - Número de Capítulos e Artigos
| # | GPDR | LGPD | CCPA⁺ | Ley 1.581/12 |
| Capítulos | 11 | 10 | - | 9 |
| Artigos | 99 | 65 | 22 | 30 |
⁺seções dentro do Código Civil da Califórnia
Quadro comparativo - Principais temas abordados
| Temas | GPDR | LGPD | CCPA | Ley 1.581/12 |
| Definições | ||||
| Deveres dos Agentes de Tratamento | ||||
| Princípios / Base legal | ||||
| Direitos dos Titulares | ||||
| Transferência de Dados Pessoais | ||||
| Data Protection Officer/Encarregado | ||||
| Orgão de controle | ||||
| Penalidades e Multas |
Legenda: 


REFERÊNCIAS
-
IAPP. Global Comprehensive Privacy Law Mapping Chart. Global Comprehensive Privacy Law Mapping Chart, dez/21.
-
UNCTAD. Data Protection and Privacy Legislation Worldwide. Data Protection and Privacy Legislation Worldwide | UNCTAD, dez/21.
-
OneTrust. Data Guidance, Laws
https://www.dataguidance.com/laws
- Alvaro Souza Jr. artigo no Linkedin: A evolução da proteção de dados mundial, publicado em 4 de dezembro de 2021.
A evolução da proteção de dados mundial
-
UE. General Data Protection Regulation (GDPR), REGULAMENTO (UE) 2016/679 DO PARLAMENTO EUROPEU E DO CONSELHO de 27 de abril de 2016.
-
Brasil. Lei Geral de Proteção de Dados (LGPD), LEI Nº 13.709, de 14 de agosto de 2018.
-
Colombia. Ley Estatutaria 1581 de 2012, por la cual se dictan disposiciones generales para la protección de datos personales; Decreto 1377 de 2013, por el cual se reglamenta parcialmente la Ley 1581 de 2012.
-
EUA.CCPA: California Consumer Privacy Act de 2019; CDPA: Virginia Consumer Data Protection Act de 2021; CPA: Colorado Additional Protection of Data de 2021.
Artigos relacionados
Como fazer a gestão de consentimentos, de dados pessoais coletados.
De acordo com o RGPD (Regulamento Geral de Proteção de Dados) o consentimento é um dos fundamentos de legitimidade (art.º 6.º do RGPD) previstos na lei para o tratamento de dados pessoais e, deve ser dado de…
Como criar uma política de privacidade?
O que é e como criar uma Política de Privacidade ? Podemos dizer que a Política de Privacidade é uma mensagem que explica aos titulares dos dados como os seus dados serão tratados, ou seja, tem o objetivo de…
O legislativo federal e a LGPD
Atualmente tramitam nas casas legislativas federais brasileiras 25 projetos de lei (PLs) que alteram ou complementam a Lei 13.709/2018, sendo 10 deles no Senado Federal. As propostas em andamento no Senado…
Quer saber onde a sua empresa está exposta?
A B10SEC identifica riscos reais, prioriza o que importa e acompanha a correção, do teste de intrusão à conformidade com a LGPD e o RGPD.